Az eAláírás segítségével hamarosan köthetünk és módosíthatunk szerződéseket – végre sorban állás és sorszámtépés nélkül.
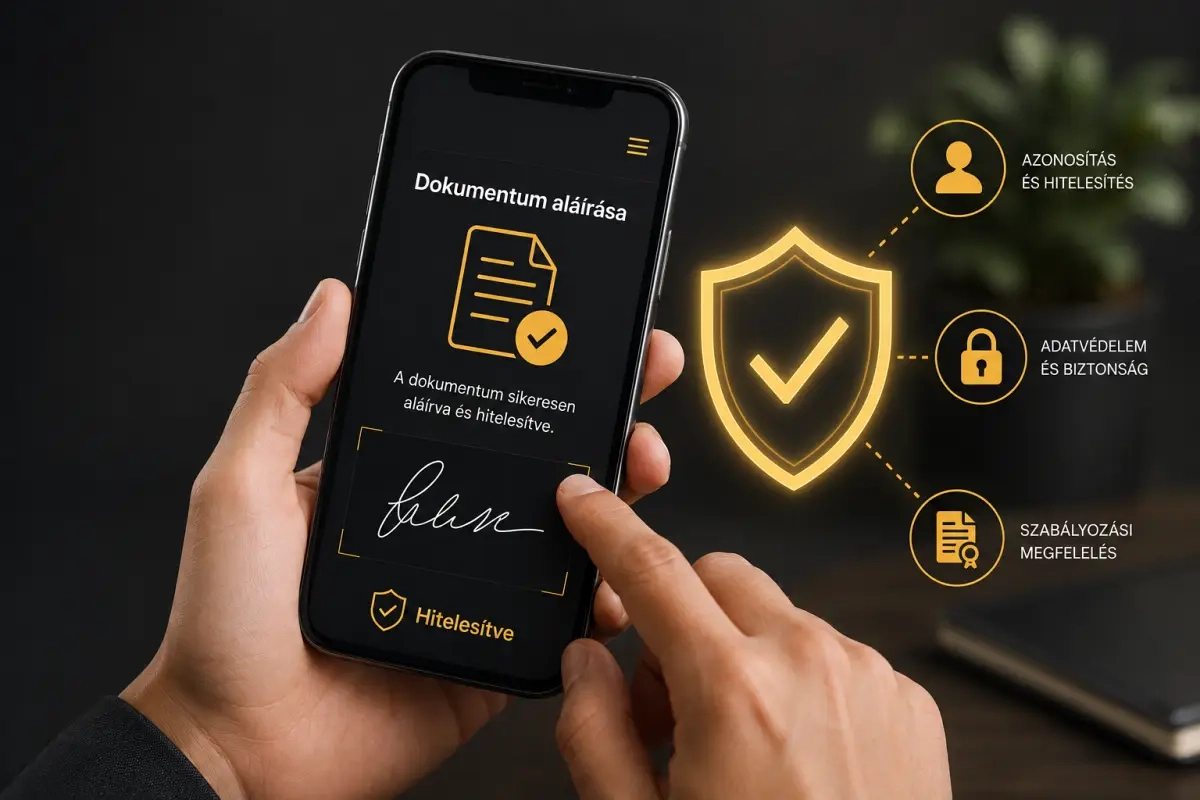
Mérföldkőhöz ért a magyar elektronikus ügyintézés: a DÁP alkalmazásban már elérhető az eAláírás funkció, amely hamarosan személyes jelenlét nélkül teszi lehetővé szerződések megkötését és módosítását – legyen szó áram-, gáz- vagy vízbekötésről, biztosításról vagy bankszámlával kapcsolatos teendőkről. A változás az állampolgároknak kényelmet, a szolgáltatóknak komoly megfelelési kötelezettséget jelent.
Vége a sorban állásnak
Az Európai Unió elvárása szerint minden állampolgárnak ingyenesen kell hozzáférnie az elektronikus ügyintézés lehetőségéhez. Magyarországon ennek keretrendszere a Digitális Állampolgárság Programról szóló törvény (Dáptv.), amelynek részeként az eAzonosítás után mostanra az eAláírás is elérhetővé vált. A sorban még ePosta, eDokumentumkezelés és eFizetés funkciók várhatók.
A mostani újdonság lényege az, hogy az eAláírás beépül az ügyintézési folyamatba – vagyis a jövőben nem kell letölteni a dokumentumot, aláírni, majd visszaküldeni. Ehelyett a dokumentum a szolgáltató rendszeréből kerül a DÁP alkalmazásba, a felhasználó egy push üzenetben értesül az aláírási feladatról, jóváhagyja azt, és az eredmény azonnal visszakerül a szolgáltatóhoz. Az ügyintézés megszakítás nélkül folytatható vagy lezárható.
Mindehhez az állampolgárnak aktív digitális állampolgárságra, DÁP-ot futtató mobileszközre és az alkalmazásban igényelt aláíró tanúsítványra van szüksége.
Adatvédelem: a dokumentum tartalma nem látható kívülről
Fontos biztonsági kérdés, hogy a folyamatba integrált aláírás során ki fér hozzá a dokumentumhoz. Kayser Péter, a VantaSec Kft. tanúsítási igazgatója szerint az állampolgároknak nem kell aggódniuk: a dokumentum tartalma végig a szolgáltató rendszerében marad, a DÁP felé csak annak kriptográfiai lenyomata – úgynevezett hash – kerül aláírásra, majd az aláírás eredménye jut vissza. Ez egy egyirányú ellenőrző érték, nem maga a dokumentum.
Kire vonatkozik a kötelezettség?
A törvény pontosan meghatározza, mely szervezeteknek kötelező biztosítaniuk az eAláírás lehetőségét ügyfeleik számára. Az érintett kör széles: közüzemi szolgáltatók (villamos energia, földgáz, vízközmű, távhő, hulladék), elektronikus hírközlési szolgáltatók, postai, pénzforgalmi és befektetési szolgáltatók, biztosítók, pénztárak, valamint egyes nagy ügyfélszámú vállalkozások. Az érintettségi küszöb csoportonként eltér – van, ahol a kiállított számlák havi átlagos száma, máshol a természetes személy ügyfelek száma számít.
Sokan nem tudják, érintettek-e
Kayser Péter tapasztalata szerint a piac egyelőre felkészületlen. „Sokan keresik meg szakértőinket azzal, hogy beletartoznak-e az érintett körbe, és ha igen, miként írják ki például a beszerzést a szükséges rendszerek kiépítésére” – mondta a VantaSec szakértője.
A megfelelés igazolásához kötelező biztonsági audit is szükséges. A szervezetek többféle megoldás közül választhatnak: elérhetők auditált, kész csatlakozó eszközök (connectorok), megoldható saját fejlesztésként, vagy beépíthető meglévő elektronikus aláírási rendszerbe is.
A VantaSec szakértője arra is figyelmeztet, hogy a megfelelőséget nem elég csak papíron igazolni. Sok intézménynél a szükséges dokumentumok elkészülnek, de a valós fejlesztések elmaradnak – ez hosszú távon kockázatot jelent. „Az auditor nem NAV-ellenőr. Érdemes olyan viszonyt kialakítani vele, amiben helye van az őszinteségnek, így annak is, hogy bizonyos gyengeségek feltáruljanak” – hangsúlyozta Kayser.
A belső erőforrások hatékony felhasználásához azt javasolja, hogy a szervezetek hangolják össze megfelelőségi programjaikat, és olyan auditort válasszanak, aki párhuzamosan több vizsgálatot is le tud folytatni.
Ki kicsoda, mi micsoda?
- Kayser Péter: A VantaSec Kft. tanúsítási igazgatója, kiberbiztonsági és informatikai megfelelőségi szakértő.
- VantaSec Kft.: Kiberbiztonsági és informatikai megfelelőségi, illetve tanúsítási szolgáltató (korábban Certop Informatikai Kft.). A Szabályozott Tevékenységek Felügyeleti Hatóság nyilvántartott kiberbiztonsági auditoraként NIS2-auditokat végez, a Nemzeti Akkreditáló Hatóság által akkreditált tanúsító szervezetként ISO-minősítéseket ad ki, és elektronikus aláírási termékeket is vizsgál.
- DÁP (Digitális Állampolgárság Program): Magyar állami program, amelynek célja az elektronikus ügyintézés széles körű elterjesztése. Keretrendszerét a Dáptv. és végrehajtási rendeletei alkotják. Elemei: eAzonosítás, eAláírás, ePosta, eDokumentumkezelés, eFizetés.
- eAláírás: Elektronikus aláírási funkció, amely jogilag egyenértékű a kézzel írt aláírással, és alkalmas szerződések, nyilatkozatok hitelesítésére személyes jelenlét nélkül.
- Hash (kriptográfiai lenyomat): Egy dokumentumból matematikai algoritmussal előállított egyedi, rögzített hosszúságú ellenőrző érték. A hash alapján nem rekonstruálható maga a dokumentum, de bármilyen módosítás azonnal kimutatható belőle.
- NIS2: Az Európai Unió hálózat- és információbiztonsági irányelve, amely szigorú kiberbiztonsági követelményeket támaszt a kritikus szektorokban működő szervezetekkel szemben.
- ISO (információbiztonsági irányítási rendszer): Nemzetközi szabványrendszer, amelynek legismertebb eleme az ISO 27001, az információbiztonsági irányítási rendszerek tanúsítási kerete.